WordPress ve PHP tabanlı milyonlarca internet sitesini ilgilendiren iki kritik güvenlik açığı ortaya çıktı. PHP2Shell adı verilen bu açıklar, saldırganların herhangi bir kullanıcı hesabına ihtiyaç duymadan sunucularda uzaktan kod çalıştırmasına olanak tanıyabiliyor. Üstelik WordPress’i, temaları veya eklentileri güncellemek tek başına yeterli değil.
WordPress güvenliği denildiğinde genellikle aklımıza güncel olmayan eklentiler, zayıf parolalar veya güvenlik açıkları bulunan temalar geliyor. Ancak bu kez durum biraz farklı. Sorun doğrudan WordPress’in çalışmasını sağlayan PHP programlama dilinin kendisinde.
21 Ekim 2026 tarihinde PHP geliştiricileri, PHP2Shell olarak adlandırılan iki kritik güvenlik açığını kapatmak için acil güncellemeler yayımladı.
WordPress, WooCommerce, Drupal, Joomla ve Magento gibi PHP tabanlı sistemleri ilgilendiren bu gelişme, son yılların en önemli web güvenliği uyarılarından biri olarak değerlendiriliyor.
PHP2Shell nedir, neden bu kadar tehlikeli?
PHP2Shell, PHP’nin bellek yönetimindeki hatalardan kaynaklanan iki farklı güvenlik açığına verilen ortak isim.
Açıklar, Wiz Research, Calif ve OpenAI araştırmacılarının da yer aldığı çalışmalar sonucunda ortaya çıkarıldı. Güvenlik araştırmacıları, yapay zekâ araçlarının da yardımıyla uzun yıllardır PHP’nin içerisinde bulunan bu sorunların istismar edilebildiğini gösterdi.
Güvenlik açıkları şu şekilde tanımlanıyor:
CVE-2026-109618: PHP’nin bellek yetersizliği yaşadığı durumlarda bazı verileri düzgün biçimde temizleyememesinden kaynaklanıyor. Bu durum bellek bozulmasına ve uygun koşullarda uzaktan kod çalıştırılmasına yol açabiliyor.
CVE-2026-109619: PHP’nin daha önce serbest bırakılmış belleğe ait bilgileri kullanmaya devam edebilmesiyle ilişkili. Saldırganlar bu durumdan yararlanarak hassas verilere erişebiliyor veya sunucuda kod çalıştırabiliyor.
Her iki güvenlik açığı da CVSS 4.0 sistemine göre 9,2 puanla kritik seviyede değerlendiriliyor.
Buradaki en önemli ayrıntı, saldırıların PHP seviyesinde gerçekleşmesi. Yani saldırganlar, bazı senaryolarda WordPress uygulaması çalışmaya başlamadan önce güvenlik açığını tetikleyebiliyor.
Bu nedenle WordPress’in tamamen güncel olması, hatta güvenlik eklentilerinin sorunsuz çalışması bile sunucudaki savunmasız PHP sürümünü güvenli hâle getirmiyor.
Hangi PHP sürümleri etkileniyor?
PHP güvenlik ekibi, 21 Ekim 2026 tarihinde yayımladığı resmî güvenlik duyurusunda açıkları kapatan sürümleri açıkladı.
| PHP sürümü | Güvenlik düzeltmesini içeren sürüm |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
Bu sürümlerden daha eski yamalara sahip sistemlerin güncellenmesi gerekiyor.
PHP 8.1 ve daha eski sürümler ise PHP projesinden artık düzenli güvenlik güncellemesi almıyor. Bununla birlikte Ubuntu gibi bazı Linux dağıtımları, eski PHP sürümleri için özel güvenlik düzeltmeleri sağlayabiliyor.
Örneğin Ubuntu’nun PHP2Shell duyurusunda, desteklenen Ubuntu sürümleri için güvenlik yamalarının yayımlandığı belirtiliyor. Bu nedenle yalnızca PHP sürüm numarasına bakmak her zaman yeterli olmayabilir. Sunucu sağlayıcısının ilgili güvenlik düzeltmesini uygulayıp uygulamadığını da öğrenmek gerekiyor.
Ayrıca PHP 8.2 desteğinin 31 Aralık 2026 tarihinde sona ereceğini hatırlatalım. Dolayısıyla uzun vadede daha yeni ve desteklenen sürümlere geçmek önemli.
Siber Güvenlik Başkanlığı, PHP açığı hakkında açıklama paylaştı
“Dünya genelinde yaygın olarak kullanılan PHP yazılım altyapısında kritik güvenlik açıkları tespit edilmiştir. Başkanlığımız, söz konusu zafiyetlerin oluşturabileceği risklerin erken tespiti ve olası etkilerinin sınırlandırılması amacıyla ulusal ölçekte güvenlik taramalarını başlatmış, ilgili kurum ve kuruluşlara acil güvenlik bildirimlerini iletmiştir. Kamu kurumlarımızın, kritik altyapı işletmecilerimizin ve özel sektör kuruluşlarımızın sistemlerini gözden geçirerek gerekli güvenlik güncellemelerini ivedilikle uygulamaları önem taşımaktadır. Dijital altyapılarımızın güvenliği ve kritik hizmetlerin sürekliliği için ulusal düzeyde koordinasyon ve önleyici güvenlik çalışmalarımız sürmektedir.” -22 Ekim 2026
WordPress kullanıcıları ne yapmalı?
Bir WordPress sitesi yönetiyorsanız veya müşterilerinizin internet sitelerinden sorumluysanız aşağıdaki adımları mümkün olduğunca kısa sürede uygulamanız gerekiyor.
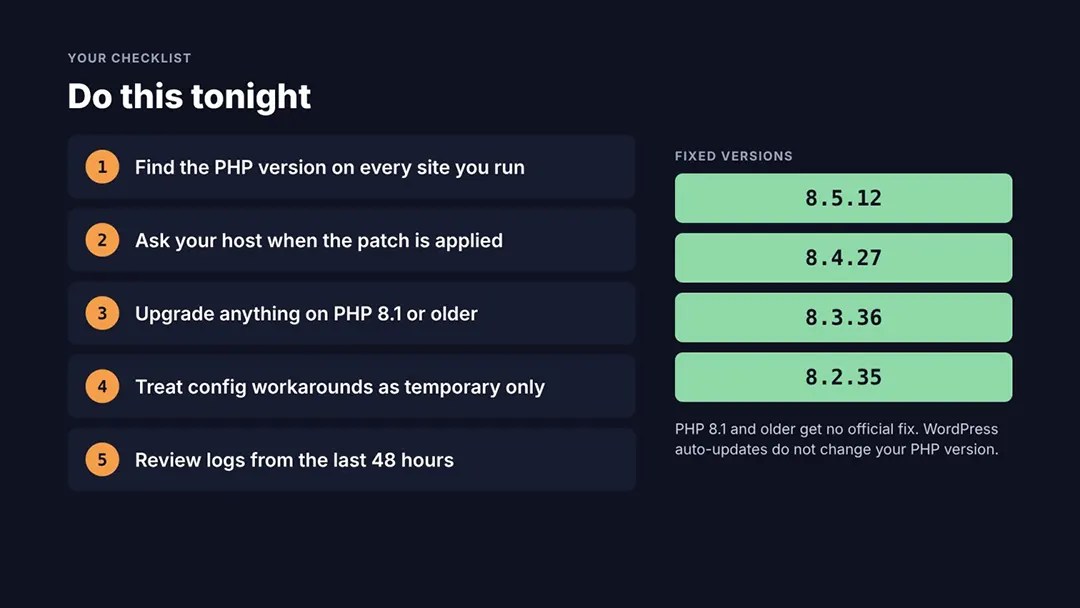
1. WordPress sitenizin PHP sürümünü kontrol edin
WordPress yönetim panelinden şu bölüme gidin:
Araçlar → Site Sağlığı → Bilgi → Sunucu
Burada sitenizin çalıştığı PHP sürümünü görebilirsiniz.
Alternatif olarak cPanel, Plesk veya hosting sağlayıcınızın kontrol panelinden PHP sürümünüzü öğrenebilirsiniz.
Birden fazla WordPress siteniz varsa yalnızca ana sitenizi değil, diğer alan adlarınızı ve alt alan adlarınızı da kontrol edin.
2. Hosting firmanızdan güvenlik güncellemesini doğrulamasını isteyin
Paylaşımlı hosting veya yönetilen WordPress hizmeti kullanıyorsanız PHP güncellemelerinden genellikle hosting sağlayıcınız sorumludur.
Destek ekibinize aşağıdaki soruyu iletebilirsiniz:
Sunucumuzda CVE-2026-109618 ve CVE-2026-109619 güvenlik açıklarına karşı gerekli PHP güncellemeleri veya güvenlik yamaları uygulandı mı?
Özellikle Linux dağıtımlarında eski sürüm numarası korunarak güvenlik düzeltmesi uygulanabildiği için sağlayıcının vereceği teknik yanıt önem taşıyor.
3. PHP sürümünüzü güncelleyin
Sunucunuzu kendiniz yönetiyorsanız PHP’nin güvenlik düzeltmesini içeren sürümüne geçin.
Ancak büyük sürüm geçişlerinde önce sitenizin yedeğini alın, kullandığınız tema ve eklentilerin uyumluluğunu kontrol edin.
Özellikle WooCommerce gibi e-ticaret altyapılarında PHP sürümü değişikliğinden sonra ödeme, sepet ve sipariş işlemlerinin düzgün çalıştığından emin olun.
4. Güvenlik duvarınızı aktif tutun
Cloudflare kullanan site sahipleri için de önemli bir gelişme var.
Cloudflare, 21 Ekim 2026 tarihli açıklamasında PHP2Shell saldırılarına karşı yeni WAF güvenlik kurallarını devreye aldığını duyurdu.
Şirketin açıklamasına göre bu korumalar, WAF kullanılan ücretsiz ve ücretli planlarda da sunuluyor.
Ancak burada kritik bir nokta var: Cloudflare güvenlik duvarı, PHP güncellemesinin yerini tutmuyor.
WAF kuralları saldırı girişimlerini engellemeye yardımcı olabilir fakat güvenlik açığının kendisi sunucudaki PHP yazılımı güncellenmeden ortadan kalkmıyor.
PHP’nin session.upload_progress özelliğini kapatmak gibi geçici önlemler de tek başına tam koruma sağlamıyor.
5. Sunucu kayıtlarını ve WordPress kullanıcılarını inceleyin
PHP2Shell ile ilgili teknik ayrıntıların resmî güncellemeden önce internete sızması, bazı sistemlerin henüz yama yayımlanmadan hedef alınmış olabileceği anlamına geliyor.
Bu nedenle özellikle 20 Ekim 2026 tarihinden itibaren sunucu kayıtlarının incelenmesi faydalı olacaktır.
Şüpheli HTTP istekleri, beklenmedik dosya değişiklikleri, yeni oluşturulan WordPress yönetici hesapları ve alışılmadık sunucu işlemleri kontrol edilmeli.
Her şüpheli kayıt başarılı bir saldırı anlamına gelmez. Ancak güvenlik ihlali ihtimali varsa profesyonel bir inceleme yapılması gerekir.
WordPress güncellemek neden yeterli değil?
PHP2Shell olayının bize hatırlattığı en önemli konu aslında oldukça basit: Bir internet sitesinin güvenliği yalnızca kullandığı içerik yönetim sistemiyle sınırlı değil.
WordPress çekirdeğini güncellemek, eklentilerin yeni sürümlerini yüklemek ve güçlü parolalar kullanmak elbette önemli. Fakat sunucunun işletim sistemi, PHP sürümü, web sunucusu ve diğer yazılımları da aynı güvenlik zincirinin parçaları.
PHP2Shell açıkları PHP-FPM, Apache mod_php, php-cgi, FrankenPHP ve LiteSpeed gibi farklı ortamlardaki PHP kurulumlarını etkileyebiliyor.
PHP geliştiricileri özellikle Apache mod_php kullanılan sistemlerde daha yüksek risk bulunduğuna dikkat çekiyor.
Bu yüzden WordPress yönetim panelinizde herhangi bir güncelleme uyarısı görmemeniz, PHP2Shell açığına karşı güvende olduğunuz anlamına gelmiyor.
Yapay zekâ güvenlik araştırmalarında yeni bir dönem başlatıyor
PHP2Shell’in bir başka dikkat çekici yönü de keşif sürecinde yapay zekânın oynadığı rol.
Wiz araştırmacılarının açıklamasına göre bu güvenlik sorunlarının temelinde uzun yıllardır PHP içerisinde bulunan karmaşık bellek yönetimi hataları yer alıyor.
Araştırmacılar, yapay zekâ modellerinden yararlanarak bu hataları analiz etmeyi ve farklı PHP ortamlarında istismar edilebilirliklerini test etmeyi önemli ölçüde hızlandırdı.
Bu gelişme, yapay zekânın siber güvenlikte hem savunma hem de saldırı tarafındaki etkisinin giderek arttığını gösteriyor.
Bir yandan güvenlik araştırmacıları daha önce fark edilmemiş açıkları bulabiliyor, diğer yandan aynı teknolojiler saldırganların teknik engelleri aşmasını da kolaylaştırabiliyor.
Sonuç: PHP sürümünüzü bugün kontrol edin
Aslında özetle Cloudflare kullanmıyorsanız ve veya sitenizin PHP sürümü 8.1 ve altında ise kontrolleri gerçekleştirip PHP sürümünüzü yükseltmek ve yukarıda yazdığımız adımları gerçekleştirmeniz gerekir yoksa siteniz tehlikede.
PHP2Shell, yalnızca büyük şirketleri veya yüksek trafikli internet sitelerini ilgilendiren bir sorun değil.
Küçük bir kişisel blog, kurumsal WordPress sitesi veya WooCommerce mağazası da güvenlik açığı bulunan bir PHP sürümü kullanıyorsa risk altında olabilir.
İyi haber, gerekli güvenlik yamalarının yayımlanmış olması. Yapılması gereken ise bu yamaların gerçekten sunuculara uygulanmasını sağlamak.
Kısacası WordPress’inizin güncel olması güzel, ama PHP’nizin de güncel olduğundan emin olun.
Çünkü bazen bir internet sitesini korumak için yapılması gereken en önemli işlem WordPress panelinde değil, sunucu tarafında gerçekleşiyor.